En Bézier vemos OpenShell como una respuesta a un cambio práctico: los asistentes ya no solo redactan, también pueden abrir archivos, invocar programas y actuar sobre sistemas. Cuando una herramienta puede modificar información, la calidad de su respuesta deja de ser el único criterio. Nos interesa saber qué límites encuentra cuando intenta hacer algo fuera de la tarea autorizada.
Los componentes que NVIDIA reúne en OpenShell
NVIDIA presentó el 21 de octubre de 2026 la arquitectura de referencia OpenShell, enfocada en desplegar agentes de inteligencia artificial con aislamiento, supervisión y políticas de acceso. La propuesta une infraestructura Vera Rubin, procesadores Vera y unidades BlueField-4 con el entorno de ejecución OpenShell y el software de seguridad Sentry. Consultar la fuente de estos datos.
La empresa plantea que un agente capaz de utilizar herramientas necesita controles en distintas capas. La arquitectura contempla sistemas empresariales y dispositivos locales, además de integraciones con proveedores de nube, software y ciberseguridad. Es una base para construir implementaciones, no una garantía de que cualquier agente resulte seguro por defecto. Consultar la fuente de estos datos.
Un agente que usa herramientas necesita permisos reales
Por eso distinguimos el modelo que interpreta la solicitud, el entorno que ejecuta sus acciones y la capa que aplica las políticas. Según la publicación original que consultamos, la arquitectura reúne esas funciones en una propuesta de infraestructura empresarial. No la entendemos como una nueva aplicación de diseño que se instala y comienza a proteger cualquier flujo por sí sola.
Rubin, Vera y BlueField cumplen funciones distintas
Al revisar la distribución técnica, encontramos Vera Rubin para ejecutar modelos, procesadores Vera para las herramientas y el entorno de los agentes, y BlueField-4 con Sentry para supervisión y aplicación de controles. Esta separación busca que la vigilancia no dependa únicamente del mismo proceso que está siendo observado. Ver el documento de referencia.
Para explicar su utilidad, proponemos un ejemplo editorial: podemos permitir que un agente lea fotografías aprobadas y prepare alternativas de una campaña, mientras reservamos la publicación y la eliminación de originales a una persona. Ese ejemplo es nuestro, no una integración comercial anunciada para todos los gestores de contenido. La arquitectura resulta interesante precisamente porque permite pensar en autorizaciones distintas para acciones distintas.
La supervisión también debe dejar un rastro comprensible
Desde Bézier no valoraríamos un sistema solo por el número de acciones que ejecuta. Pediríamos poder reconstruir qué archivos consultó, qué herramientas llamó, qué cambios propuso y dónde se detuvo. Un registro útil ayuda tanto a investigar incidentes como a entender por qué una automatización entregó un resultado equivocado. Ver el documento de referencia.
También separaríamos las credenciales. Un flujo que prepara un borrador no debería necesitar las mismas facultades que una cuenta administradora. Si el agente encuentra una instrucción incrustada en un documento, queremos que ese contenido siga siendo información a analizar y que no adquiera automáticamente autoridad para modificar el trabajo.
Qué significa el apoyo del ecosistema
NVIDIA describe colaboraciones con proveedores de nube, sistemas operativos, ciberseguridad y aplicaciones empresariales. En Bézier leemos esa amplitud como un esfuerzo de integración. No suponemos que todas las empresas citadas ofrezcan idénticas funciones, ni que una compatibilidad anunciada equivalga a una certificación universal de seguridad. Ver el documento de referencia.
Para profundizar, dejamos enlazado el entorno OpenShell, además del anuncio principal. Antes de contratar una implementación, revisaríamos qué piezas incluye el proveedor, quién mantiene las políticas y cómo se revoca el acceso de un agente que ya está ejecutando tareas.
Cómo plantearíamos un piloto en un estudio creativo
Comenzaríamos con una tarea reversible: ordenar referencias, revisar metadatos o preparar borradores. Definiríamos ejemplos correctos, errores esperables y operaciones prohibidas. Después compararíamos el tiempo total de trabajo, incluyendo revisión y recuperación, con el proceso que utilizábamos antes. Ver el documento de referencia.
El objetivo que buscamos no es conceder autonomía por acumular funciones. Queremos trabajo aprobado con límites que podamos explicar. OpenShell pone esa discusión en la infraestructura: la capacidad de un agente y la capacidad de detenerlo deben evaluarse juntas, especialmente cuando hay archivos de clientes, presupuestos o publicaciones de marca involucrados.
Qué debería poder hacer una política durante la ejecución
En Bézier nos interesa que los límites se apliquen cuando la acción ocurre, y no solo como una instrucción escrita dentro del mensaje al modelo. Podemos pedir a un asistente que no borre archivos, pero también necesitamos que su entorno no le conceda esa facultad cuando no forma parte del trabajo. Ver el documento de referencia.
La arquitectura describe supervisión desde una capa adicional de infraestructura. Su objetivo es contener acciones fuera del alcance previsto. Para valorar una implementación concreta, revisaríamos qué eventos detecta, cómo los registra y qué sucede con el trabajo que estaba en curso al detener un agente.
También preguntamos por la recuperación: una interrupción útil protege información, pero el equipo necesita saber qué cambió antes y cómo continuar. El registro de operaciones y las versiones recuperables convierten esa detención en una parte administrable del flujo, en lugar de dejar al usuario con un resultado parcial que no puede explicar.
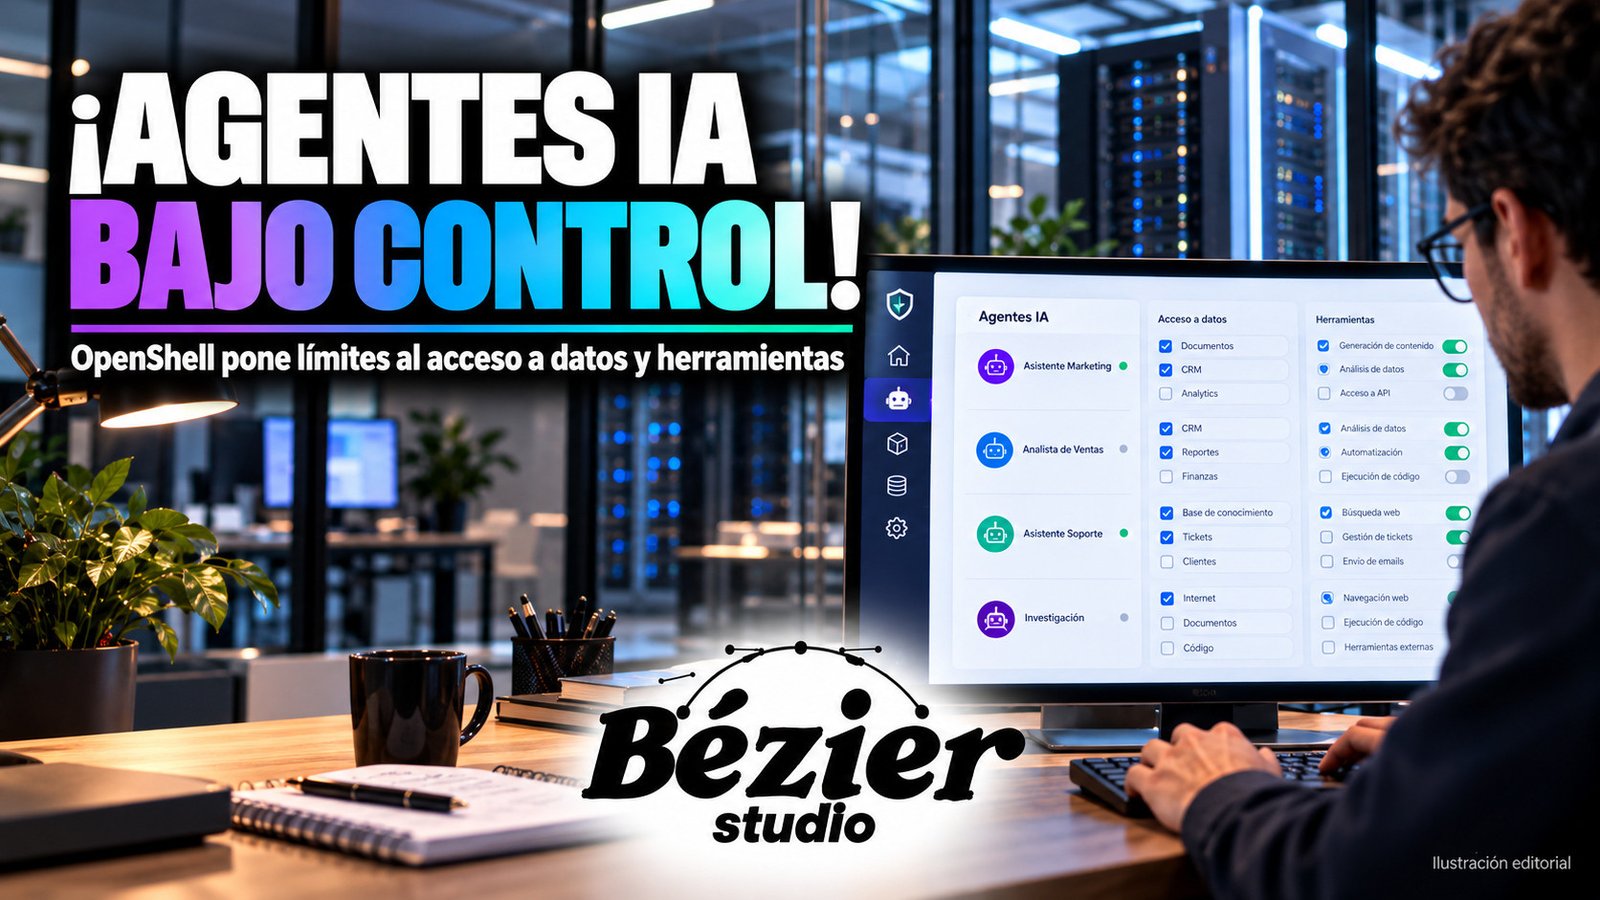
Desde Bézier elaboramos esta cobertura a partir de las publicaciones enlazadas y distinguimos sus afirmaciones de nuestro análisis. Conservamos la fecha de cada anuncio. La portada es una ilustración editorial generada, no una fotografía documental ni una interfaz oficial.